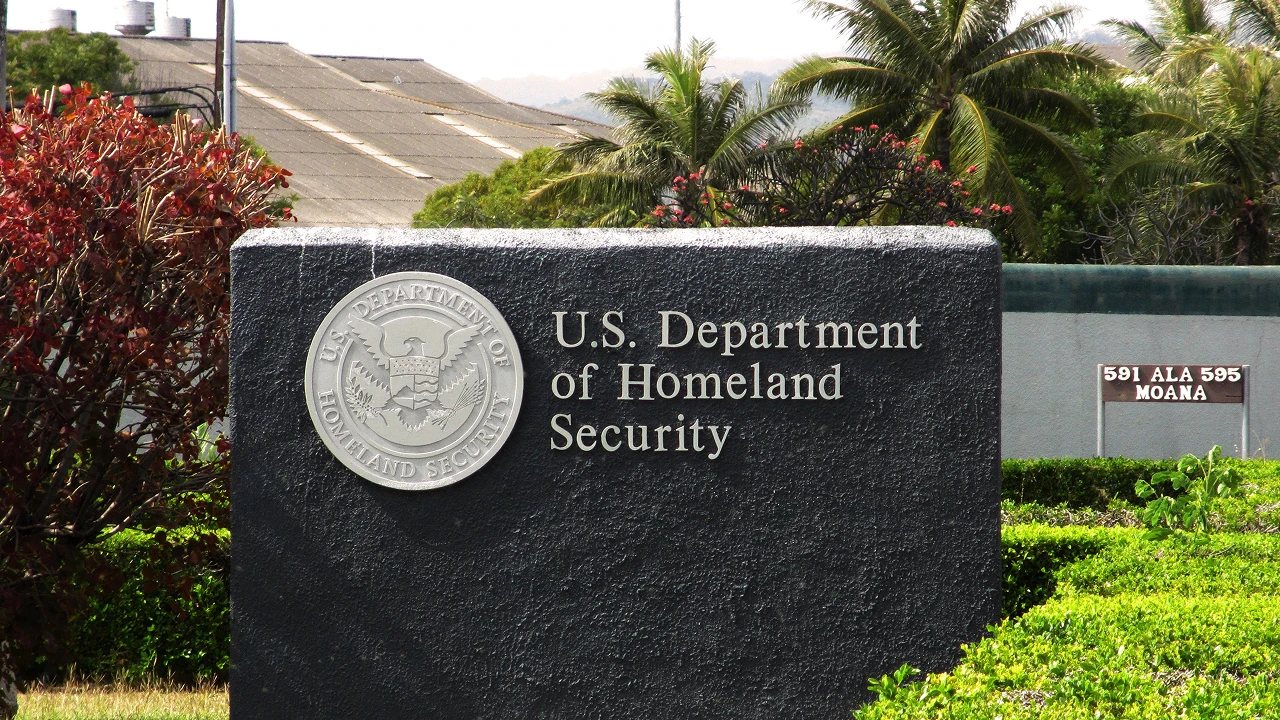
У відкритому доступі опинилися дані понад 40 тисяч працівників Міністерства внутрішньої безпеки США (DHS), зокрема прикордонників, співробітників імміграційної служби та фахівців із кібербезпеки. Оприлюднена інформація містить імена, посади, робочі електронні адреси, номери телефонів і розташування офісів. Про витік повідомило TechCrunch, яке перевірило частину викрадених даних.
Хакер під псевдонімом Department of Peace стверджує, що отримав інформацію із системи єдиного входу Okta, яку відомство використовує для доступу працівників і підрядників до своєї мережі. У компанії Okta заявили, що не мають доказів компрометації власних систем або даних, тож походження витоку залишається непідтвердженим.
За даними видання, приблизно 21 тисяча записів стосується працівників Митної та прикордонної служби США. Ще близько 10 тисяч записів належать співробітникам Міграційної та митної правоохоронної служби та її підрозділу розслідувань HSI. У масиві також є інформація про тисячі працівників Агентства з кібербезпеки та захисту інфраструктури США (CISA), а решта записів пов’язана з центральним апаратом DHS та його установами. Загалом оприлюднені записи становлять приблизно п’яту частину штату міністерства, яке налічує близько 220 тисяч працівників.
Department of Peace передав матеріали хакерці Майї Арсон Крайм’ю, яка поділилася копією з DDoSecrets — некомерційним об’єднанням, що публікує витоки даних у суспільних інтересах. TechCrunch підтвердило справжність частини масиву, зіставивши імена кількох працівників DHS із записами в копії бази. Видання припускає, що дані вивантажили приблизно у серпні, тобто ще до їх публічного оприлюднення.
Це вже другий витік, пов’язаний із відомством цього року. Раніше той самий хакер заявляв про викрадення тисяч контрактів DHS із приватними компаніями, зокрема оборонними підрядниками та постачальниками технологій спостереження. Розкриті контакти та розташування офісів можуть бути використані для фішингу та інших атак на самих працівників, тому такі витоки становлять ризик не лише для відомства, а й для людей, чиї дані опинилися у відкритому доступі.
Ситуація з витоком відбувається на тлі ширшої хвилі кіберінцидентів. Восени 2026 року компанії та державні установи в різних країнах світу оновлювали свої системи через критичні вразливості в мові програмування PHP, яку використовують для роботи вебсайтів. Водночас витік даних DHS демонструє, що навіть структури, відповідальні за безпеку, можуть стати мішенню, а захист облікових систем єдиного входу залишається одним із ключових питань для державних відомств.
4